
يمكن أن تواصل شركة تأجير السيارات بيع خدماتها بالمستوى المعتاد، ثم تخسر جزءا من أرباحها المتوقعة بسبب ملفات محفوظة على خوادمها. هذه هي الفاتورة التي تواجهها «بارك24» اليابانية بعد تسريب بيانات عملاء خدمة «تايمز كار»: تكاليف استجابة وتعويضات تدفع مباشرة نحو خفض الربح.
وتكشف موجة الهجمات السيبرانية في اليابان أن كلفة الاختراق تتجاوز إصلاح نظام أو استعادة موقع. الشركات تدفع لاسترضاء العملاء، وتعويض خسائرهم المثبتة، وإعادة بناء البنية التقنية، وقد تضطر أيضا إلى تغيير ما تجمعه من بيانات ومدة الاحتفاظ بها.
كيف يصل الاختراق إلى الأرباح؟
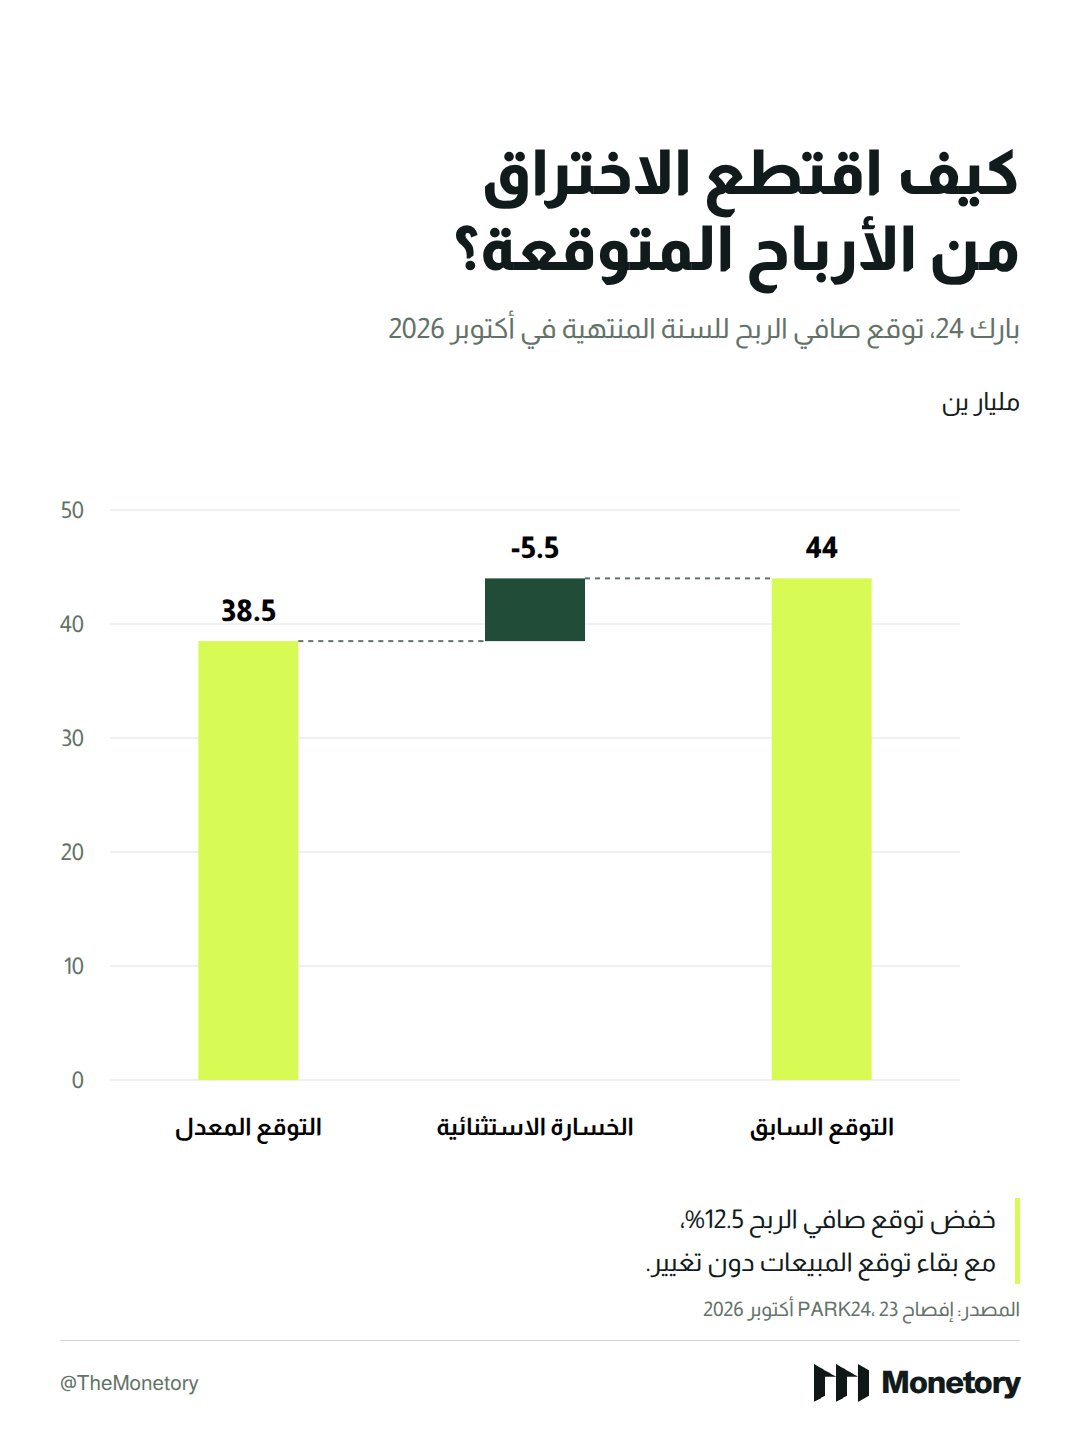
تتوقع «بارك24» تسجيل خسارة استثنائية بقيمة 5.5 مليار ين في الربع الأخير من سنتها المالية المنتهية في 31 أكتوبر 2026. ويشمل المبلغ تكاليف التعامل مع الحادث ومبالغ مواساة للعملاء الذين ظهرت أدلة على الوصول إلى صور وثائق هوياتهم المشفرة وإرسالها إلى الخارج.
وبناء على ذلك، خفضت الشركة توقع صافي الربح العائد لمساهميها من 44 مليار ين إلى 38.5 مليار ين، بتراجع 12.5% عن التوقع السابق. وأبقت توقع المبيعات والأرباح التشغيلية دون تغيير، ما يوضح كيف يمكن لفاتورة حادث أمني أن تقلص النتيجة النهائية رغم استمرار النشاط التجاري.
وتعتزم الشركة منح العملاء المشمولين بمواساة تسريب صور الهوية ما يعادل 3000 ين، نقدا أو في صورة قسائم. وهذا المبلغ مرتبط بفئة محددة من المتضررين، بينما تشمل الخسارة الاستثنائية المعلنة مصروفات الاستجابة الأوسع للحادث.
بالنسبة إلى المساهم، تصبح حماية البيانات جزءا من حماية العائد. فالإيراد الذي تحققه الخدمة لا يتحول كله إلى ربح متاح عندما تحتاج الشركة إلى اقتطاع مبالغ كبيرة لمعالجة أضرار حدث خارج دورة التشغيل المعتادة.
تعويض العميل يفتح أكثر من فاتورة
في مجموعة GMO، انتقل الضرر من بيئة رقمية مستضافة إلى أموال بعض المستخدمين. فقد تعرضت خدمة «أوناماي دوت كوم ديسكتوب كلاود»، التي توفر بيئة حاسوب سحابية وتستخدم أيضا في أدوات التداول الآلي، لوصول غير مصرح به وتسريب معلومات. وأبلغ مستخدمون عن معاملات في حساباتهم لم ينفذوها بأنفسهم.
أعلنت الشركة دفع 5000 ين لكل مستخدم حالي للخدمة، بصرف النظر عن وقوع خسارة مالية، إلى جانب تعويض منفصل لخسائر المعاملات غير المصرح بها التي تثبت صلتها بالاختراق. ويشمل التعويض الخسائر المحققة والرسوم، مع استبعاد خسائر حركة السوق والأرباح التي كان المستخدم يأمل تحقيقها.
ويمتد الالتزام إلى تشغيل خدمة بديلة على بنية سحابية مستقلة وإتاحتها مجانا لمدة ستة أشهر بعد الانتقال. هكذا تجتمع كلفة التعويض مع كلفة إعادة البناء وتقديم خدمة بلا رسوم خلال فترة استعادة الثقة.
وقال ماساتوشي كوماجاي، رئيس المجموعة، إن الشركة ستغطي الخسائر المستحقة بعد التحقق منها حتى إذا لم ترد جهة التداول الأموال. وأضاف أن تقدير الأثر المالي سيعلن عندما تتضح الصورة. لذلك تظل فاتورة GMO مفتوحة إلى حين حصر المطالبات والتكاليف.
البيانات القديمة تتحول إلى التزام
تغيرت سياسة «بارك24» بشأن صور وثائق إثبات الهوية عقب الحادث. كانت تحتفظ بالصور المشفرة طوال عضوية العميل ولمدة سبع سنوات بعد انتهائها، وقررت الانتقال إلى عدم الاحتفاظ بها بعد اكتمال التسجيل، مع حذف الصور الموجودة بحلول نهاية أكتوبر.
هذا القرار يوضح أن تقليل الضرر المحتمل يبدأ أيضا بتقليل البيانات المحتفظ بها. فالملف الذي انتهى غرضه التشغيلي قد يبقى مصدرا للتكلفة إذا تسرب لاحقا، حتى عندما يكون صاحبه قد توقف عن استخدام الخدمة منذ سنوات.
ويضع ذلك الإدارة أمام موازنة جديدة: ما الفائدة الفعلية من إبقاء كل نسخة، وما العبء الذي تضيفه حمايتها والاستجابة لتسريبها؟ تصبح إدارة دورة حياة البيانات قرارا ماليا وتشغيليا، إلى جانب كونها مهمة تقنية.
لماذا لا يكفي إصلاح الثغرة؟
أقر كوماجاي بأن متخصصين أمنيين داخل المجموعة سبق أن أشاروا إلى جوانب تحتاج إلى تحسين، لكن سرعة الاستجابة وعمقها لم يكونا كافيين، مع مراعاة أثر التغييرات على استمرار الخدمة وترتيب الأولويات. اعترافه يكشف تكلفة تأجيل الإصلاح: الحفاظ على التشغيل اليومي قد يقابله لاحقا تعطيل أشد وفاتورة أعلى.
وتتسع المشكلة على مستوى اليابان. فقد بلغ عدد حوادث الأمن السيبراني المرصودة 723 حادثا حتى 20 أكتوبر 2026، متجاوزا إجمالي كل من العامين السابقين. ويتأثر هذا العدد أيضا باتساع الرصد والإفصاح، لكنه يعكس حجم العمل الذي تواجهه فرق الحماية والاستجابة.
الشركات تواجه الآن اختبارين متزامنين: احتواء ما حدث، وتقليل فرصة تكراره. وما يستحق المتابعة هو حجم المطالبات الفعلية لدى GMO، وقدرة «بارك24» على الاحتفاظ بعملائها، وتكلفة تشغيل الأنظمة بعد إعادة بنائها. إعلان التعويض يحدد أول بند في الفاتورة، أما استعادة الثقة فتحدد المدة التي تستمر خلالها الشركة في الدفع.


