
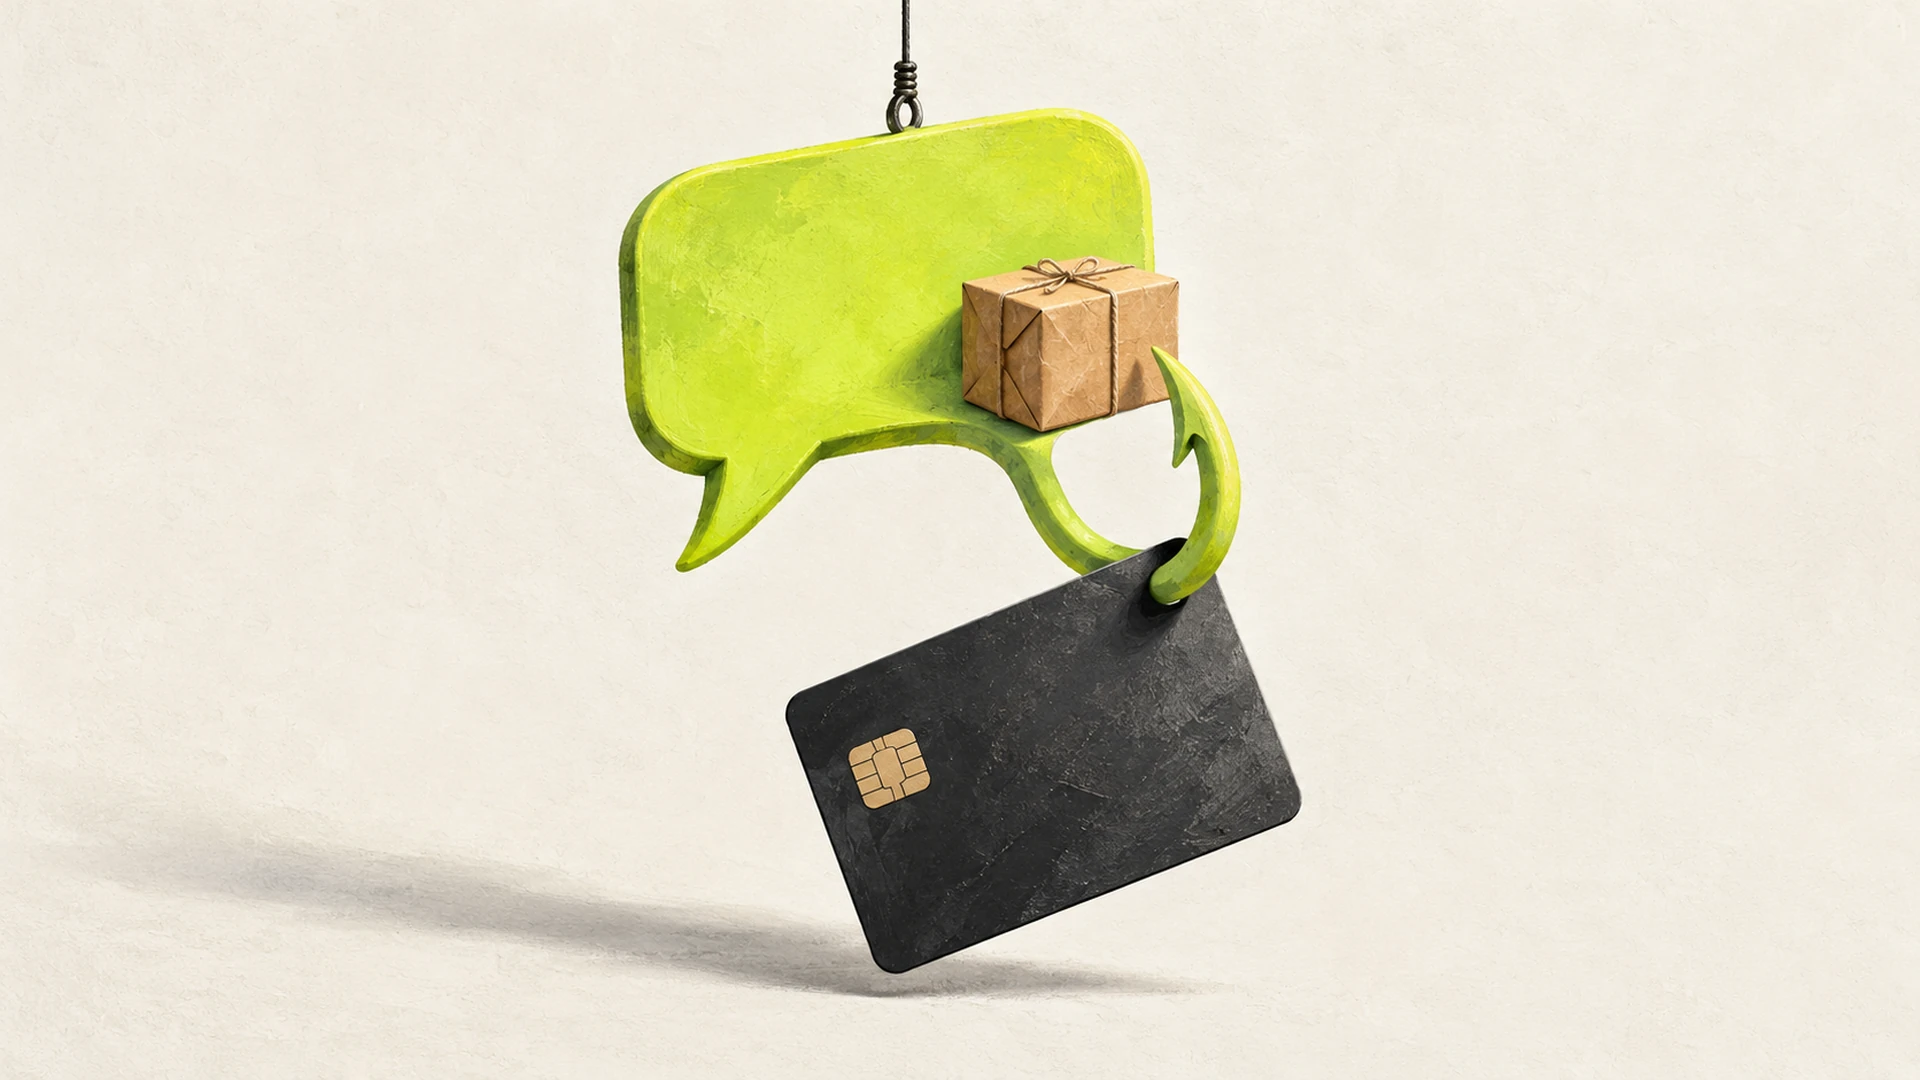
قد تبدو رسوم إعادة توصيل طرد أصغر من أن تستحق التفكير. لكن المبلغ الذي تطلبه الرسالة الاحتيالية لا يحدد حجم ما قد تخسره. فالصفحة التي تفتحها لدفع رسوم بسيطة قد تجمع بيانات بطاقتك، أو تستدرجك إلى مشاركة رمز يتيح تنفيذ معاملة مختلفة. أنت تحاول استلام مشترياتك، والمحتال يحاول الحصول على وسيلة الدفع نفسها.
هذا هو الخطر الذي يحمله تحذير شرطة دبي من التصيد عبر الرسائل النصية، حيث ينتحل المجرمون صفة بنوك وشركات توصيل وجهات حكومية لخداع المتلقي والحصول على بياناته أو أمواله. ويأتي التحذير ضمن جهود التوعية بحملة «الإمارات آمنة بوعيك الرقمي».
القصة تتجاوز رسالة مزعجة على الهاتف. فالمحتال يستعير الثقة التي بنتها مؤسسة حقيقية، ويستخدمها لإقناع العميل بأن تسليم بياناته خطوة ضرورية لإتمام خدمة ينتظرها.
الرسوم طعم والبيانات هي الغنيمة
في احتيال التوصيل، قد تقود الرسالة إلى صفحة تشبه موقع شركة معروفة وتطلب رسومًا صغيرة لإعادة تسليم الشحنة. وقد سُجل هذا النمط ضمن أكثر أنواع الاحتيال النصي المبلغ عنها في الولايات المتحدة خلال 2024، حيث تحولت رسوم إعادة التوصيل المزعومة إلى وسيلة للحصول على بيانات البطاقات والمعلومات الشخصية.
صغر المبلغ يخدم الخدعة: ينشغل المتلقي بتكلفة تبدو محدودة وبمشكلة يريد إنهاءها، بينما تتطلب عملية الدفع المزعومة معلومات أكثر قيمة من الرسوم نفسها. وبذلك يمكن أن تكون البيانات المسروقة نقطة البداية لمشتريات غير مصرح بها أو محاولات للوصول إلى حسابات أخرى، وقد تُباع لمحتالين آخرين.
ولا يشترط أن يكون الطعم طردًا. فقد تكون الرسالة إنذارًا بتعليق حساب أو طلبًا عاجلًا لتحديث البيانات. الجامع بينها هو دفع المتلقي إلى التصرف قبل التحقق، مع تقديم الرابط باعتباره الطريق الأسرع لحل المشكلة.
فتح الرابط لا يثبت وحده أن الأموال سُرقت. ففي مسار الصفحة المزيفة، تقع خطوة حاسمة عند إدخال بيانات البطاقة أو كلمة المرور، وفي مسارات أخرى قد يجري تنزيل برمجيات ضارة. لذلك يكون الرابط بداية محتملة لسلسلة الاحتيال، ويختلف الضرر بحسب ما يحدث بعده.
رمز حقيقي لخدمة معاملة مزيفة
قد يضيف المحتال خطوة تبدو مطمئنة: رمز تحقق يصل فعلًا من البنك. لكن صدور الرمز من جهة حقيقية لا يجعل الطلب الذي دفعك إلى استخدامه حقيقيًا.
فقد شهدت عمليات احتيال مصرفي استغلال رموز الاستخدام الواحد لتسجيل محافظ رقمية أو تنفيذ معاملات احتيالية. وهنا يمكن أن يظن العميل أنه يؤكد رسومًا محدودة، بينما يوافق على إجراء آخر.
لهذا تؤكد إرشادات التوعية المصرفية ضرورة قراءة قيمة العملية وعملتها واسم التاجر في رسالة التحقق، وعدم مشاركة كلمات المرور أو رموز المصادقة مع المتصلين. الحماية لا تتعلق بوجود الرمز وحده، بل بفهم العملية التي يؤكدها.
هذه نقطة مهمة في تكلفة الاحتيال: أنظمة الحماية قد تطلب تأكيدًا إضافيًا، ثم يحاول المجرم الحصول على هذا التأكيد من صاحب الحساب نفسه تحت ذريعة الخدمة أو الحماية.
الثقة المسروقة لها فاتورة
بلغت الخسائر المبلغ عنها في الولايات المتحدة من عمليات احتيال بدأت برسائل نصية 470 مليون دولار خلال 2024، أي أكثر من خمسة أمثال مستواها في 2020، رغم تراجع عدد البلاغات. الرقم يخص بلاغات أمريكية، ولا يمثل تقديرًا للخسائر في الإمارات أو حصرًا عالميًا للظاهرة.
ولا تنتهي الفاتورة عند المبلغ الذي يخرج من حساب الضحية. فهناك استعادة الحسابات وتأمينها والاعتراض على المعاملات، كما يمكن أن تتضرر سمعة الشركات التي يستغل المحتالون أسماءها.
وتظهر كلفة معالجة الاحتيال على المؤسسات أيضًا. ففي بريطانيا، أعادت البنوك إلى ضحايا الاحتيال بالتحويلات التي أُجيزت نتيجة الخداع 354.3 مليون جنيه إسترليني خلال 2025، تعادل 61% من خسائر هذا النوع. وتشمل هذه الفئة وسائل استدراج متعددة، وليست خسائر الرسائل النصية وحدها.
وهذه الأرقام توضح أن التعويض يغيّر من يتحمل الخسارة، لكنه لا يلغي الأموال التي وصلت إلى المجرمين. وتصبح الوقاية قبل تنفيذ المعاملة مهمة للعميل وللمؤسسة معًا.
التحقق يبدأ خارج الرسالة
الخطوة العملية الأهم هي فصل التحقق عن القناة التي جاء منها الطلب. إذا وصلت رسالة عن شحنة أو حساب، افتح تطبيق الجهة بنفسك أو اتصل بها عبر رقم تعرفه، بدل الاعتماد على الرابط أو رقم الاتصال الموجود في الرسالة.
وعند ظهور طلب لإدخال بيانات أو تأكيد معاملة، راجع ما توافق عليه فعلًا. اسم مألوف وشعار منسوخ ورسوم صغيرة لا تكفي لإثبات أن الطرف الآخر هو الجهة التي تعرفها.
إذا كُشفت بيانات البطاقة أو ظهرت معاملة مشبوهة، ينبغي التواصل فورًا مع البنك عبر قنواته الرسمية لطلب تأمين البطاقة ومراجعة العملية. وإذا كُشفت كلمة المرور، تُغيّر من التطبيق أو الموقع الرسمي، مع تغييرها في الحسابات الأخرى إن كانت مستخدمة فيها. وتتيح شرطة دبي الإبلاغ عن الجرائم الإلكترونية عبر خدمة «إي كرايم».
المعيار الذي يحمي المال ليس صغر المبلغ المطلوب في الرسالة، بل هوية من يطلبه وطبيعة البيانات والصلاحيات التي تمنحها له.


